
كشف تهديدات الشبكة والاستجابة لها بالذكاء الاصطناعي (NDR)
اكشفوا التهديدات الخفية في الشبكة بحلول كشف التهديدات والاستجابة لها (NDR) بالذكاء الاصطناعي، في بيئات المؤسسات الهجينة.
نظرة عامة
كثيرًا ما تتجاوز الهجمات السيبرانية الحديثة دفاعات المحيط التقليدية وتعمل بصمت داخل شبكات المؤسسات. ومن دون رؤية عميقة لحركة بيانات الشبكة، يصعب كشف التهديدات المتقدمة، مثل التنقّل الجانبي أو اتصالات القيادة والتحكم أو تسريب البيانات. وتحلّل خدمة كشف تهديدات الشبكة والاستجابة لها بالذكاء الاصطناعي (NDR) من أطلس المتحدة حركة بيانات الشبكة باستخدام الذكاء الاصطناعي وتحليلات السلوك، لرصد الأنشطة المريبة في الوقت الفعلي. ومن خلال المراقبة المستمرة لبيئات الشبكة، تمكّن أطلس المتحدة المؤسسات من كشف التهديدات المتقدمة مبكرًا والاستجابة لها قبل أن تتصاعد إلى حوادث أمنية كبرى.
تحديات العملاء
تجد المؤسسات صعوبة في كشف التهديدات الخفية التي تعمل داخل شبكاتها، بسبب ضعف الرؤية وقصور الأدوات الأمنية التقليدية.
تهديدات خفية في الشبكة
يعمل المهاجمون المتمرّسون بصمت داخل الشبكات، مستخدمين أساليب تخفٍّ تتجاوز الضوابط الأمنية التقليدية.
نقص الرؤية في الشبكة
كثيرًا ما تفتقر فرق الأمن إلى رؤية عميقة لحركة البيانات بين الأنظمة (شرق-غرب) داخل الشبكة الداخلية.
هجمات التنقّل الجانبي
بمجرد دخول المهاجمين إلى الشبكة، يتنقّلون جانبيًا للوصول إلى أنظمة أخرى وبيانات حساسة.
تأخر كشف التهديدات
قد تعجز الأدوات التقليدية عن كشف السلوك المريب إلا بعد وقوع الضرر.
كشف تهديدات الشبكة بالذكاء الاصطناعي
كشف التهديدات بالذكاء الاصطناعي
رؤية عميقة للشبكة
كشف التنقّل الجانبي
استجابة للتهديدات في الوقت الفعلي
التكامل مع استخبارات التهديدات
تحقيق أفضل في الحوادث
حلولنا
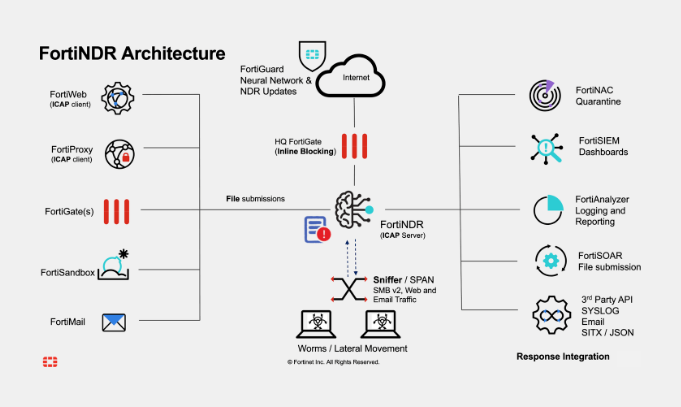
تعتمد خدمة NDR بالذكاء الاصطناعي من أطلس المتحدة على تقنيات متقدمة لكشف تهديدات الشبكة، لتحليل حركة البيانات ورصد السلوكيات غير الطبيعية وتحديد التهديدات السيبرانية المتقدمة في بيئات المؤسسات والبيئات الهجينة.
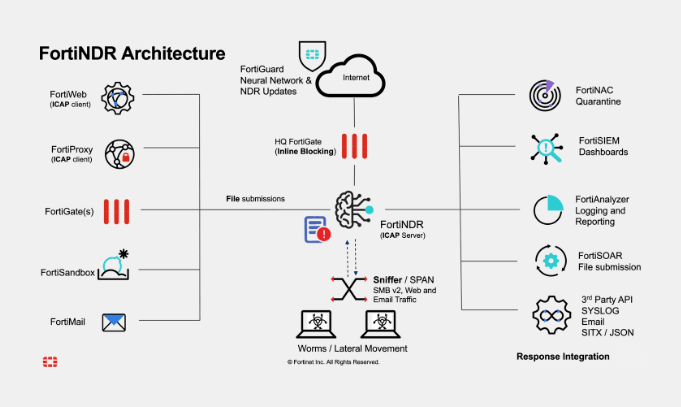
- مراقبة حركة بيانات الشبكة بتحليلات السلوك القائمة على الذكاء الاصطناعي لكشف الأنشطة المريبة.
- رصد التنقّل الجانبي واتصالات القيادة والتحكم والسلوك غير الطبيعي في الشبكة.
- تقديم استخبارات تفصيلية عن التهديدات وتوصيات مؤتمتة للاستجابة.
أبرز المزايا
- كشف تهديدات الشبكة بالذكاء الاصطناعي
- تحليل سلوك حركة البيانات
- استخبارات متقدمة للتهديدات
أين يُحدث كشف تهديدات الشبكة بالذكاء الاصطناعي الفرق
البنية التحتية الحيوية
كشف التهديدات المتقدمة التي تستهدف الشبكات الصناعية وبيئات التقنيات التشغيلية (OT).
المؤسسات المالية
مراقبة حركة بيانات الشبكة الداخلية لكشف محاولات الاحتيال والوصول غير المصرّح به إلى الأنظمة.
الاتصالات
حماية البنية التحتية المعقّدة للشبكات من التهديدات المستمرة المتقدمة وتسريب البيانات.
شبكات المؤسسات الكبرى
مراقبة بيئات الشبكات ذات الحركة الكثيفة لرصد التهديدات السيبرانية الخفية والأنشطة المريبة.
لماذا تختار خدمة NDR بالذكاء الاصطناعي من أطلس المتحدة
تحليلات متقدمة بالذكاء الاصطناعي
استفيدوا من نماذج التعلّم الآلي لكشف التهديدات الخفية في حركة بيانات الشبكة.
رؤية عميقة لحركة بيانات الشبكة
احصلوا على رؤية شاملة للاتصالات داخل الشبكة الداخلية والسلوكيات المريبة.
كشف استباقي للتهديدات
رصد التهديدات المتقدمة مبكرًا قبل أن يتمكّن المهاجمون من التصعيد أو تسريب البيانات الحساسة.
مراقبة أمنية بأيدي خبراء
يحلّل متخصصو الأمن السيبراني في أطلس المتحدة تهديدات الشبكة ويستجيبون بسرعة للحوادث المحتملة.
هل تريد المزيد؟
عزّزوا قدرتكم على كشف التهديدات وأمن شبكاتكم مع خدمات الأمن السيبراني المُدارة المتقدمة من أطلس المتحدة.

الكشف والاستجابة على الأجهزة الطرفية (EDR/XDR)
كشف التهديدات المتقدمة على الأجهزة الطرفية والاستجابة لها بتحليلات السلوك والاستجابة المؤتمتة.
مركز الدفاع السيبراني (SOC)
مراقبة على مدار الساعة طوال أيام الأسبوع (24/7) وكشف للتهديدات واستجابة للحوادث في جميع بيئات المؤسسة.
الحماية من هجمات حجب الخدمة (DDoS)
حماية التطبيقات المتاحة عبر الإنترنت من هجمات حجب الخدمة الموزّعة واسعة النطاق.
بوابة الويب الآمنة
حماية المستخدمين من المواقع الإلكترونية الضارة وهجمات التصيّد الاحتيالي والأنشطة غير الآمنة على الإنترنت.
أمن الحاويات وKubernetes
تأمين التطبيقات المعتمدة على الحاويات ومجموعات Kubernetes من الثغرات الأمنية والتهديدات أثناء التشغيل.
لنتحدث عن استراتيجية الأمن لأعمالك
هل لديكم سؤال أو تحتاجون إلى مزيد من المعلومات؟ تواصلوا معنا وسيساعدكم خبراؤنا في الأمن السيبراني.