التحليل الجنائي الرقمي والاستجابة للحوادث (DFIR)
حقّقوا في الحوادث السيبرانية واحتووها وتعافوا منها بسرعة، من خلال التحليل الجنائي الرقمي والاستجابة للحوادث بقيادة خبراء.
نظرة عامة
قد تؤدي الحوادث السيبرانية إلى تعطيل العمليات وكشف البيانات الحساسة والإضرار بسمعة المؤسسة. وتساعد خدمة التحليل الجنائي الرقمي والاستجابة للحوادث (DFIR) من أطلس المتحدة المؤسسات على التحقيق في الهجمات السيبرانية واحتوائها والتعافي منها بسرعة، مع الحد من أثرها على الأعمال. ويُجري خبراء الأمن السيبراني لدينا تحليلًا جنائيًا معمّقًا لتحديد كيفية وقوع الهجمات وتحديد الأنظمة المخترقة وفهم سلوك المهاجمين. ومن خلال تحقيق منظّم في الحوادث وإرشادات للمعالجة، تساعد أطلس المتحدة المؤسسات على استعادة عملياتها بسرعة وتعزيز دفاعاتها لمنع وقوع حوادث أمنية مستقبلًا.
تحديات العملاء
الهجمات السيبرانية الحديثة متطورة وخفية وسريعة الانتشار، ما يجعل الكشف والاستجابة السريعين أمرًا حاسمًا لاستمرارية الأعمال.
تأخّر كشف الحوادث
تبقى الحوادث الأمنية دون اكتشاف لفترات طويلة، ما يزيد الأضرار ويوسّع نطاق البيانات المكشوفة.
غياب الرؤية الجنائية
تجد المؤسسات صعوبة في فهم كيفية وقوع الهجمات والأنظمة التي تعرّضت للاختراق.
أساليب هجوم معقّدة
تستخدم التهديدات المتقدمة وبرمجيات الفدية أساليب خفية للتهرّب من الدفاعات الأمنية التقليدية.
تعطّل الأعمال ومخاطر الامتثال
قد تؤدي الحوادث السيبرانية إلى توقف العمليات والتعرّض لعقوبات تنظيمية إذا لم تُعالَج بالشكل الصحيح.
تعافٍ أسرع ودفاع أقوى
احتواء سريع للتهديدات
تحقيق جنائي متقدم
تحقيق يلبّي متطلبات الامتثال
تقليل فترات توقف الأعمال
تحليل السبب الجذري للهجوم
تحسين الأمن بعد الحوادث
حلولنا
تقدّم خدمة DFIR من أطلس المتحدة تحقيقًا في الحوادث بقيادة خبراء واحتواءً سريعًا وتحليلًا جنائيًا، لمساعدة المؤسسات على فهم الهجمات السيبرانية والحد من أضرارها وتعزيز دفاعاتها الأمنية على المدى الطويل.
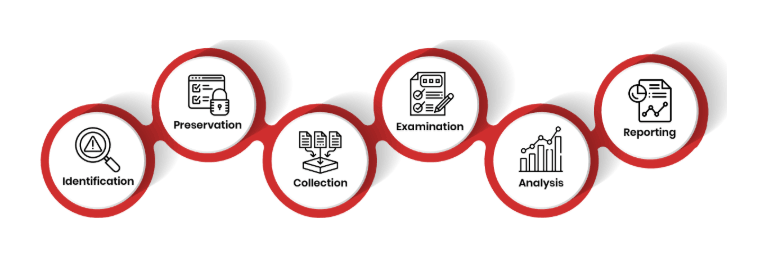
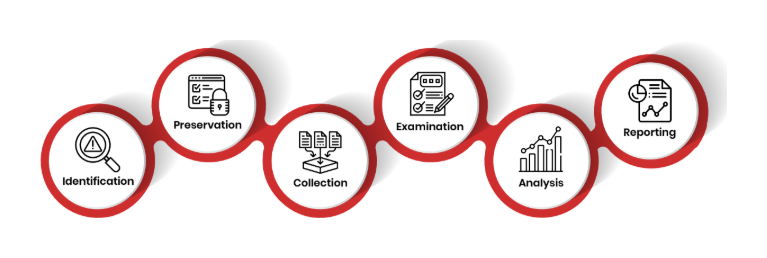
- تحديد الطريقة التي وصل بها المهاجمون إلى الأنظمة والنطاق الكامل للاختراق.
- عزل الأنظمة المتأثرة بسرعة وتطبيق إجراءات أمنية تصحيحية.
- حفظ الأدلة الجنائية وتقديم تقارير تحقيق مفصّلة لدعم الامتثال والإجراءات القانونية.
أبرز المزايا
- احتواء سريع للحوادث
- تحليل جنائي رقمي متقدم
- استجابة بقيادة خبراء
أين تُحدث خدمة DFIR الفرق
الخدمات المالية
التحقيق في عمليات الاحتيال والتهديدات الداخلية واختراقات البيانات مع تلبية متطلبات الامتثال التنظيمي.
الرعاية الصحية
حماية بيانات المرضى الحساسة والتحقيق في الحوادث السيبرانية التي تمس أنظمة الرعاية الصحية.
الطاقة والمرافق
الاستجابة للهجمات السيبرانية التي تستهدف أنظمة التحكم الصناعي وبيئات البنية التحتية الحيوية.
القطاع الحكومي
التحقيق في الاختراقات الأمنية وحماية بيانات المواطنين والبيانات الوطنية الحساسة.
لماذا تختار خدمة DFIR من أطلس المتحدة
كشف التهديدات بالذكاء الاصطناعي
رصد التهديدات المتطورة باستخدام تحليلات متقدمة ومراقبة أمنية ذكية.
مركز دفاع سيبراني على مدار الساعة طوال أيام الأسبوع (24/7)
مراقبة مستمرة واستجابة سريعة للحوادث من خبراء العمليات الأمنية في أطلس المتحدة.
رؤية كاملة خلال التحقيق
تحليل جنائي شامل يغطي الأجهزة الطرفية والشبكات والبيئات السحابية.
فريق خبير في الاستجابة للحوادث
متخصصون في الأمن السيبراني من ذوي الخبرة، متفرّغون للتحقيق في الحوادث السيبرانية والحد من آثارها.
هل تريد المزيد؟
استكشفوا خدمات الأمن المُدارة الأخرى لدينا، المصمّمة لتعزيز وضع الأمن السيبراني لديكم.
جدار حماية تطبيقات الويب المُدار (WAF)
حماية تطبيقات الويب من الهجمات المتقدمة، ومنها حقن SQL والبرمجة النصية عبر المواقع.

الكشف والاستجابة على الأجهزة الطرفية (EDR/XDR)
حماية متقدمة للأجهزة الطرفية مع كشف التهديدات في الوقت الفعلي والاستجابة الآلية.
كشف تهديدات الشبكة والاستجابة لها بالذكاء الاصطناعي (NDR)
كشف التهديدات على مستوى الشبكة باستخدام التعلّم الآلي والتحليلات السلوكية.
استخبارات التهديدات
رؤى قابلة للتنفيذ حول التهديدات للدفاع استباقيًا في مواجهة التهديدات السيبرانية الناشئة.
لنتحدث عن استراتيجية الأمن لأعمالك
هل لديكم سؤال أو تحتاجون إلى مزيد من المعلومات؟ تواصلوا معنا وسيساعدكم خبراؤنا في الأمن السيبراني.